
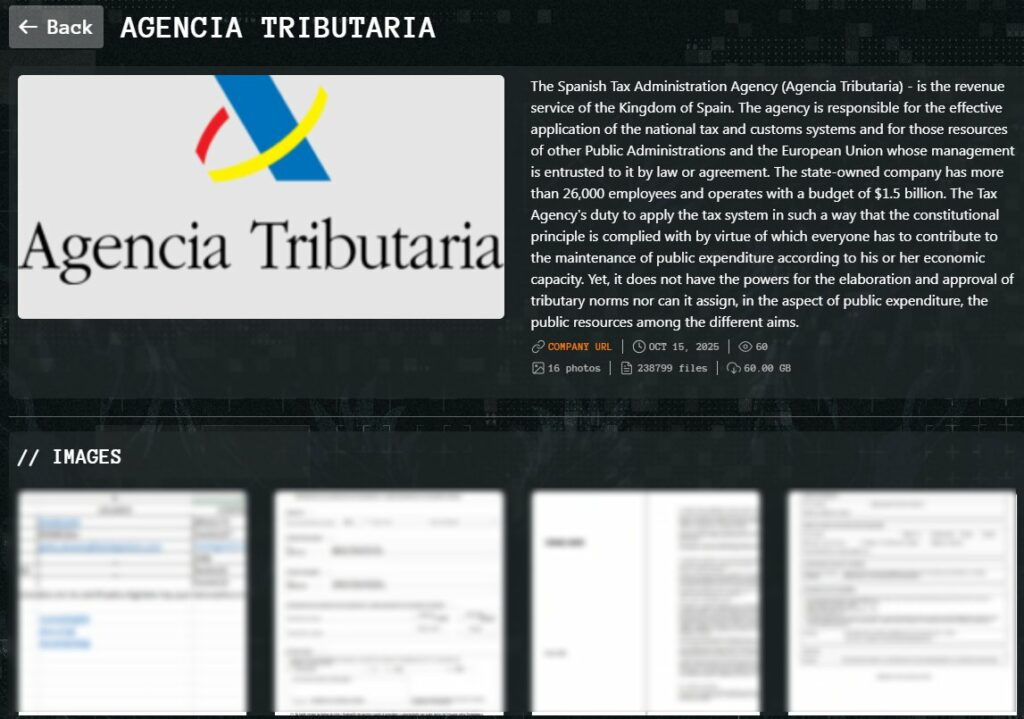
Un grupo de hackers conocido como Qilin afirma haber vulnerado sistemas de la Agencia Estatal de Administración Tributaria (AEAT), exfiltrando cerca de 60 GB de datos (unos 238.799 archivos). Según los atacantes, ya han publicado muestras. El aviso apareció el 15 de octubre de 2025 en un sitio de filtraciones del cibercrimen.
¿Pero cuánto hay de verdad? Hasta ahora, ni la propia AEAT ni fuentes oficiales han confirmado esta intrusión. El posible incidente coincide con una alerta de Ransomware.live, que lista “Agencia Tributaria” como víctima de Qilin bajo la fecha indicada.
Qué sabemos y qué no
Lo que sí se afirma:
-
Los atacantes dicen poseer 60 GB de información sensible, algo sustancial si fuera cierto.
-
Aseguran que ya han liberado muestras. Eso pretende aumentar la presión mediática y creíble.
-
Qilin es un grupo que ha crecido en notoriedad por ataques tipo “doble extorsión” (encriptado + amenaza de publicación)
Lo que no se ha confirmado:
-
Que la AEAT haya detectado acceso no autorizado a sus sistemas.
-
Qué tipo de datos habrían sido comprometidos: personales, fiscales, empresariales…
-
Cuáles serían las consecuencias inmediatas para los ciudadanos (suplantación, robo de identidad, extorsión…).
Una entidad como la Agencia Tributaria maneja información extremadamente sensible: declaraciones de renta, datos fiscales de autónomos, empresas, patrimonio. Si parte de eso saliera a la luz, muchas familias con hipoteca, pequeños comerciantes y autónomos podrían quedar vulnerables ante suplantaciones, chantajes o exigencias fraudulentas.
Además, ya vimos un caso previo con el grupo Trinity que afirmó atacar la AEAT y sustraer 560 GB. La Agencia negó haber detectado nada. ¿Repetición o tácticas de desinformación cruzada? Difícil saber.
Del lado técnico, Qilin es agresivo: su software permite elegir modos de cifrado, eliminar copias de seguridad, moverse lateralmente en redes corporativas… Y además opera como servicio (Ransomware-as-a-Service), lo que facilita que terceros lo usen contra distintos objetivos.
Qué debería hacer la AEAT — y el Gobierno
Para recuperar confianza, sería urgente que la AEAT:
-
Realice auditorías internas independientes y lo declare públicamente, incluso si la intrusión fue parcial o fallida.
-
Informe a los ciudadanos afectados y ofrezca apoyo para mitigar riesgos de suplantación o fraude.
-
Refuerce controles: monitoreo continuo, segmentación en redes, cifrado robusto, formación de empleados…
El Gobierno, por su parte, debe dejar de pretender que “no sucede nada” cada vez que surgen estas crisis digitales. No basta con declaraciones tranquilizadoras: esto exige recursos, transparencia y sanciones cuando la ciberseguridad falla en lo público.